Pentest o escaneo de vulnerabilidades: qué necesita tu empresa
Pentest o escaneo de vulnerabilidades: diferencias de alcance, profundidad, frecuencia y entregables, y cómo preparar un pentest en tu empresa.
Publicado el · Actualizado el
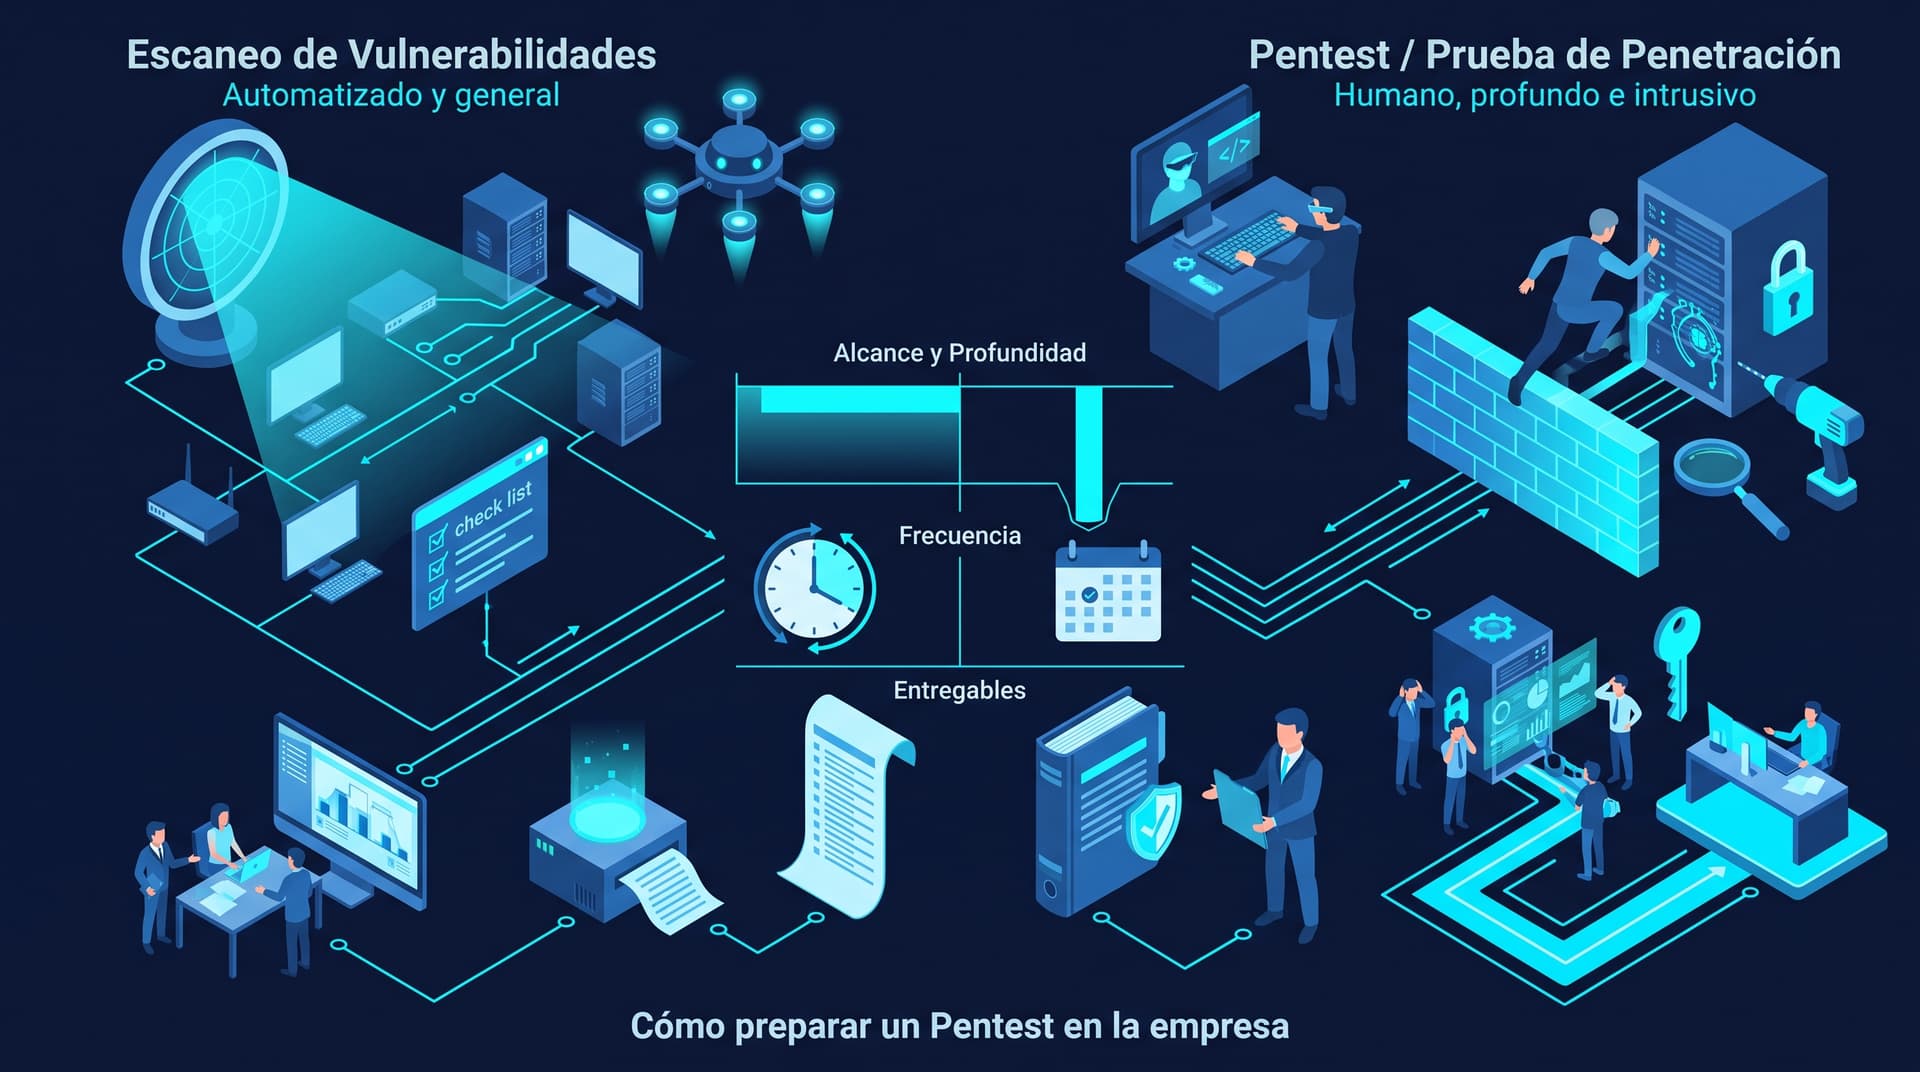
Si eres gerente de TI en El Salvador, probablemente ya te han ofrecido las dos cosas: un "escaneo de vulnerabilidades" y un "pentest". A veces con precios muy distintos y, otras veces, con nombres intercambiables que confunden más de lo que ayudan. Esta guía te explica en qué se diferencian, cuándo conviene cada uno y cómo preparar un pentest para que valga lo que pagas.
La respuesta corta: no se trata de escoger uno. Se trata de saber qué pregunta responde cada uno.
Qué es un escaneo de vulnerabilidades
Un escaneo de vulnerabilidades es una revisión mayormente automatizada. Una herramienta recorre tus equipos, servicios y aplicaciones, identifica versiones y configuraciones, y las compara contra una base de fallas conocidas. El resultado es una lista de posibles problemas con un nivel de severidad.
La guía técnica del NIST sobre pruebas de seguridad, la SP 800-115, lo describe como una técnica que identifica hosts, puertos abiertos y vulnerabilidades conocidas, y advierte algo que todo gerente de TI debería tener presente: los escáneres pueden tener una tasa alta de falsos positivos, es decir, reportan vulnerabilidades que en realidad no existen. Por eso el mismo documento recomienda que una persona con conocimiento de redes y sistemas interprete los resultados.
Dicho de otra forma: el escaneo te dice dónde mirar. No te dice qué tan grave es de verdad en tu contexto.
Qué es un pentest
Un pentest, o prueba de penetración, es un ejercicio en el que especialistas imitan ataques reales para encontrar formas de burlar los controles de seguridad de una aplicación, un sistema o una red. Así lo define el NIST en la SP 800-115, que agrega que la mayoría de pentests buscan combinaciones de vulnerabilidades que, juntas, permiten obtener más acceso del que daría cada una por separado.
Ahí está la diferencia de fondo. Un escáner puede reportar tres fallas "medias" en tres sistemas distintos. Un pentester puede demostrar que, encadenadas, esas tres fallas llevan desde una página pública hasta la base de datos de clientes.
La Web Security Testing Guide de OWASP lo resume bien para aplicaciones web: las herramientas automatizadas son buenas para encontrar vulnerabilidades conocidas basadas en firmas, pero no entienden la lógica de negocio ni el contexto. Son necesarias, pero no suficientes por sí solas.
Las diferencias que importan al decidir
Alcance
El escaneo puede cubrir muchos activos con poco esfuerzo: todas tus IP públicas, todos los servidores de una red interna. El pentest suele concentrarse en un alcance más acotado y definido de antemano: una aplicación, un segmento de red, un conjunto de servidores críticos.
Profundidad
El escaneo identifica síntomas. El pentest intenta explotar, escalar privilegios y medir el impacto real. Una falla de lógica de negocio, como un usuario que puede ver las facturas de otro cambiando un número en la URL, es el tipo de problema que un escáner difícilmente detecta y que un pentester sí busca.
Frecuencia
Como es automatizado, el escaneo puede repetirse seguido. Por ejemplo, el servicio de escaneo que ofrece la agencia estadounidense CISA monitorea de forma continua los activos expuestos a internet y entrega reportes semanales. El pentest, en cambio, es un proyecto: tiene inicio, fin y un informe. El NIST señala que es intensivo en trabajo y requiere mucha experiencia, así que no es algo que se repita cada semana.
Entregable
Del escaneo esperas un reporte de hallazgos, normalmente generado por la herramienta, con severidades y referencias. Si nadie lo depura, llegará con falsos positivos y con cientos de líneas que tu equipo tendrá que priorizar.
Del pentest esperas un informe escrito por personas: un resumen ejecutivo para la gerencia y un detalle técnico por hallazgo, con evidencia, pasos para reproducirlo, impacto y recomendación de corrección. Pregunta también si incluye una nueva prueba (retest) después de que corrijas.
Falsos positivos
En el escaneo, los falsos positivos son parte del trabajo y alguien debe filtrarlos. En el pentest, lo que se reporta como explotado viene acompañado de evidencia. Eso no significa que el pentest lo encuentre todo; significa que lo que reporta está comprobado dentro del alcance acordado.
Cuándo conviene cada uno
El escaneo tiene sentido cuando necesitas visibilidad constante: saber si apareció un servicio expuesto nuevo, si un servidor quedó sin parchear o si una configuración cambió. Es tu termómetro.
El pentest tiene sentido en momentos concretos:
- Antes de poner en producción una aplicación que maneja datos sensibles o pagos.
- Después de un cambio grande: migración a la nube, nueva red, integración con terceros.
- Cuando un cliente, un socio o un auditor te pide evidencia de que tus controles resisten un ataque.
- Cuando ya corriges lo que reporta el escaneo y quieres saber qué queda que una herramienta no ve.
El propio NIST recomienda combinar ambos: un programa de escaneos regulares, intercalado con pentests periódicos, ayuda a prevenir muchos tipos de ataque y a reducir el impacto de los que sí ocurran.
Si tu empresa está evaluando cómo le aplica la Ley de Ciberseguridad y Seguridad de la Información, hacer pruebas técnicas de seguridad de forma ordenada y documentada es una buena base para mostrar que gestionas tus riesgos. Revisa con tu asesor legal qué obligaciones concretas aplican a tu sector.
Cómo preparar un pentest
Un pentest mal preparado genera informes que nadie usa o, peor, sustos en producción. Estos son los puntos que conviene definir antes de empezar.
1. Alcance claro
Lista exacta de lo que se prueba: dominios, direcciones IP, aplicaciones, APIs, redes internas. Y, con la misma claridad, lo que queda fuera. Si un sistema lo administra un tercero, como un proveedor de hosting o de nube, confirma que también autoriza la prueba sobre su infraestructura.
2. Autorización por escrito
Nadie debería lanzar un ataque, aunque sea controlado, sin permiso documentado. En la fase de planificación que describe el NIST, la aprobación de la gerencia se formaliza y se documenta antes de cualquier prueba. La misma guía incluye una plantilla de "reglas de enfrentamiento" (ROE): el documento que da al equipo autoridad para realizar actividades definidas y fija sus límites.
3. Ventanas y contactos
Acuerda en qué días y horarios se prueba, sobre todo en sistemas productivos. Define un contacto técnico de tu lado y uno del equipo que prueba, disponibles durante la ventana, y una forma de detener todo si algo se comporta raro. El NIST es honesto sobre esto: un pentest puede dañar o dejar inoperables sistemas, y aunque la experiencia del equipo reduce el riesgo, no se puede eliminar por completo.
4. Tipo de prueba
Decide cuánta información das al equipo. Con credenciales y documentación, la prueba es más eficiente y profunda. Sin información, simula mejor a un atacante externo, pero consume más tiempo para cubrir lo mismo.
5. Respaldo y aviso interno
Verifica que tus respaldos estén al día. Decide si tu equipo de monitoreo sabrá de la prueba o si también quieres medir si la detecta.
Qué hacer con los resultados
El informe no es el final. Prioriza por riesgo para tu negocio, no solo por la severidad técnica. Asigna responsables y fechas. Corrige, y luego pide la nueva prueba para confirmar que las correcciones funcionan. Mientras tanto, mantén el escaneo periódico para que lo corregido no vuelva a abrirse sin que te enteres.
Siguiente paso
Si no tienes claro por dónde empezar, una conversación corta sobre tus sistemas y lo que te preocupa suele bastar para decidir si hoy te sirve más un escaneo, un pentest o ambos. En SITCON Digital te ayudamos a definir el alcance, preparamos las reglas de la prueba contigo y te entregamos un informe que tu equipo pueda usar. Conoce cómo trabajamos en nuestros servicios de ciberseguridad.
Preguntas frecuentes
¿Un escaneo de vulnerabilidades puede reemplazar a un pentest?
No. El escaneo detecta fallas conocidas de forma automática y te dice dónde revisar. El pentest comprueba, con criterio humano, qué se puede explotar y hasta dónde llegaría un atacante. Son complementarios: el escaneo te da cobertura frecuente y el pentest te da profundidad en los sistemas que más importan para tu negocio.
¿Cada cuánto conviene hacer cada uno?
Depende de tu riesgo y de cuánto cambian tus sistemas. Una práctica razonable es escanear de forma periódica y automática, y reservar el pentest para momentos concretos: antes de lanzar una aplicación, después de cambios grandes en la infraestructura o cuando un cliente o regulador lo pide. Define la frecuencia con tu equipo según lo que cambia.
¿Un pentest puede afectar mis sistemas en producción?
Existe un riesgo, porque el pentest lanza ataques reales, aunque controlados. Por eso se acuerdan límites por escrito, ventanas de prueba, contactos de emergencia y qué técnicas quedan fuera. Un equipo con experiencia reduce ese riesgo, pero nadie serio puede decirte que es cero. Si un sistema es muy delicado, se puede probar en un entorno de preproducción.
¿Qué debo pedir en el informe de un pentest?
Un resumen ejecutivo que la gerencia entienda, y un detalle técnico por hallazgo: descripción, evidencia, sistemas afectados, nivel de riesgo y recomendación de corrección. Pide también cómo reprodujeron cada hallazgo y pregunta si incluyen una nueva prueba (retest) para confirmar que las correcciones funcionaron.
Sobre el autor
Alberto Bolaños
Servicios relacionados
¿Necesitas apoyo técnico para tu empresa en El Salvador?
Nuestros consultores están disponibles para atender tus dudas sobre este tema o evaluar tu proyecto.
Consultar con un Experto por WhatsApp (abre WhatsApp en una pestaña nueva)